KandjiのVulnerability Management 機能は、National Vulnerability Database (NVD)からのデータに基づいてフリート全体をスキャンして既知の脆弱性 (CVE) を検出し、フリート全体の脆弱性を監視して対応するための明確で組織的な方法を提供します。脆弱性、アプリケーション、デバイスというさまざまなビューを使用することで、どの脅威に早急な対応が必要かを迅速に評価し、それに応じて行動することができます。
脆弱性の定義
Vulnerability Managementは、National Vulnerability Database (NVD) からの情報を活用して、フリート内の既知の Common Vulnerabilities and Exposures (CVE) を特定します。Kandji Web Appの[脆弱性]ページから、特定のアプリケーションに関連するすべてのCVEを表示できます。すべてのCVEが同じレベルの脅威をもたらすわけではなく、重大で早急な対応が必要なものもあれば、緊急性が低いか、環境に関係のないものもあります。CVEリスクを受け入れる方法の詳細については、Accepting CVE Risks記事をご覧ください。
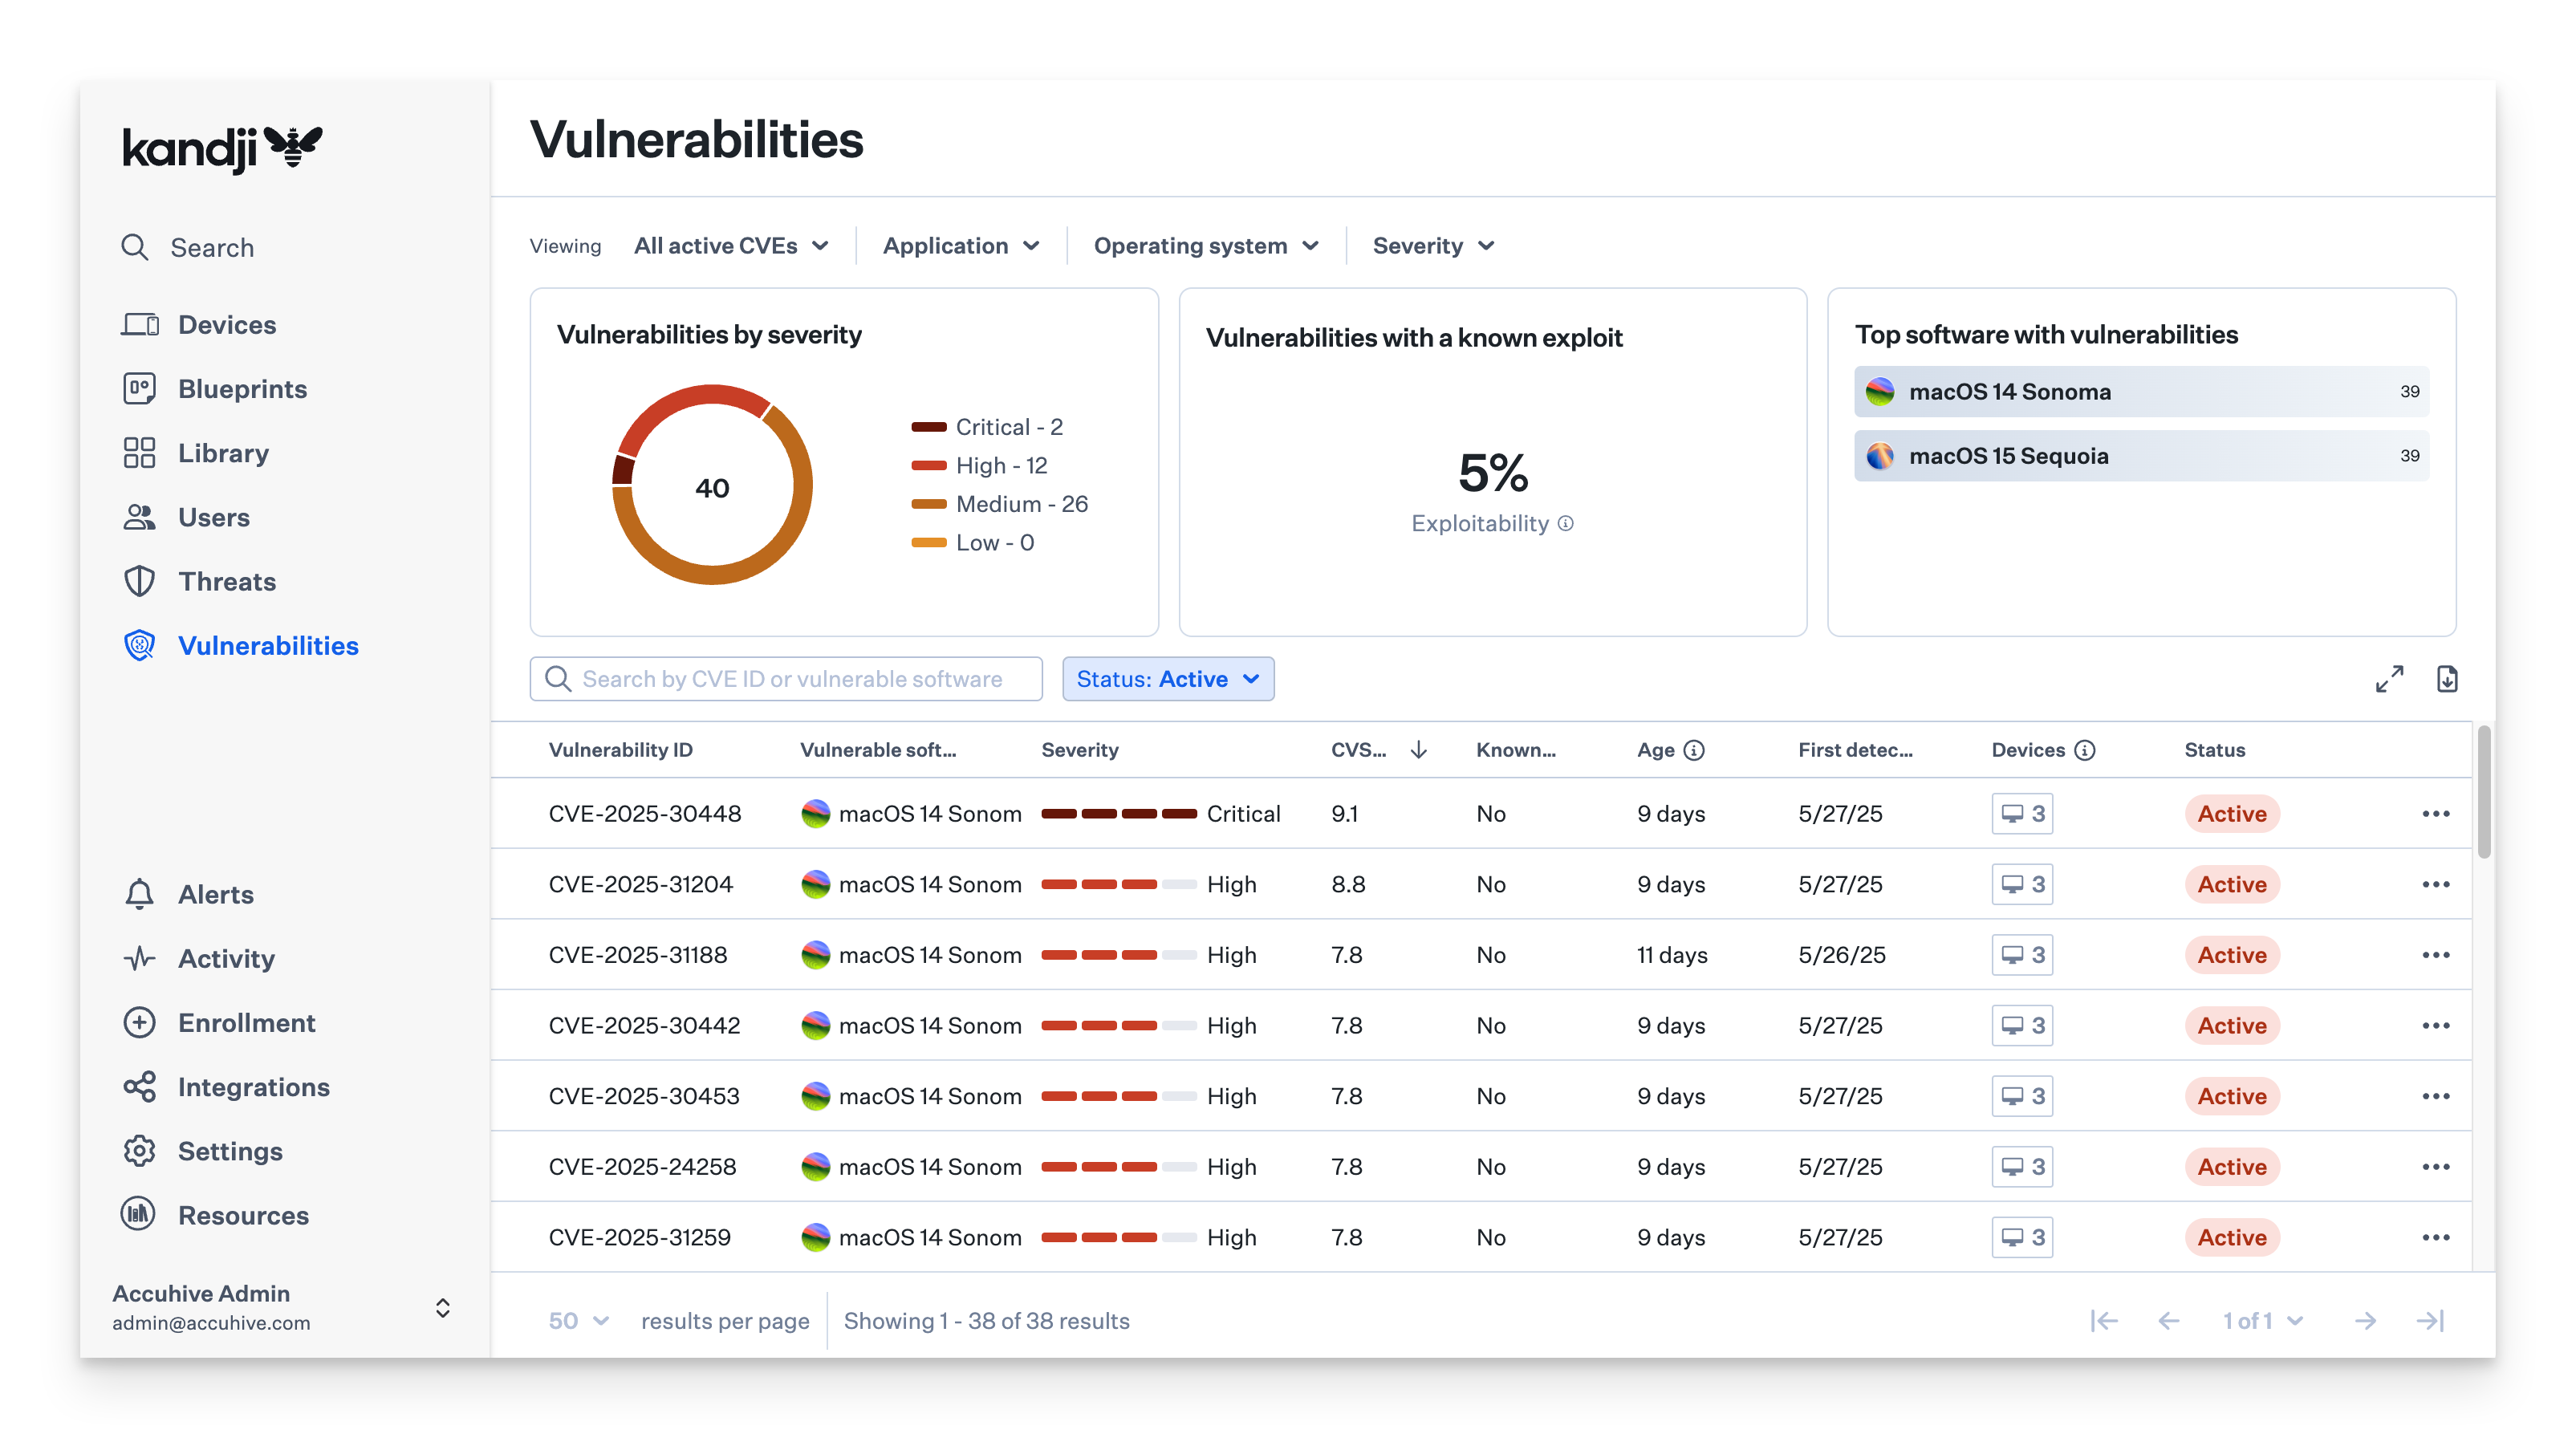
脆弱性ビュー
脆弱性ビューには、フリート全体で検出されたすべての CVE の完全なリストが表示されます。特定の脆弱性は、次の方法で検索できます。
CVE ID
脆弱なソフトウェア
重要度レベル
最初に検出された日付
アプリケーションまたはmacOSバージョンでフィルタリングします。
これらのフィルターは、脆弱性の重大度とタイミングに基づいて、最初に注意が必要なものに優先順位を付けるのに役立ちます。
CVE情報
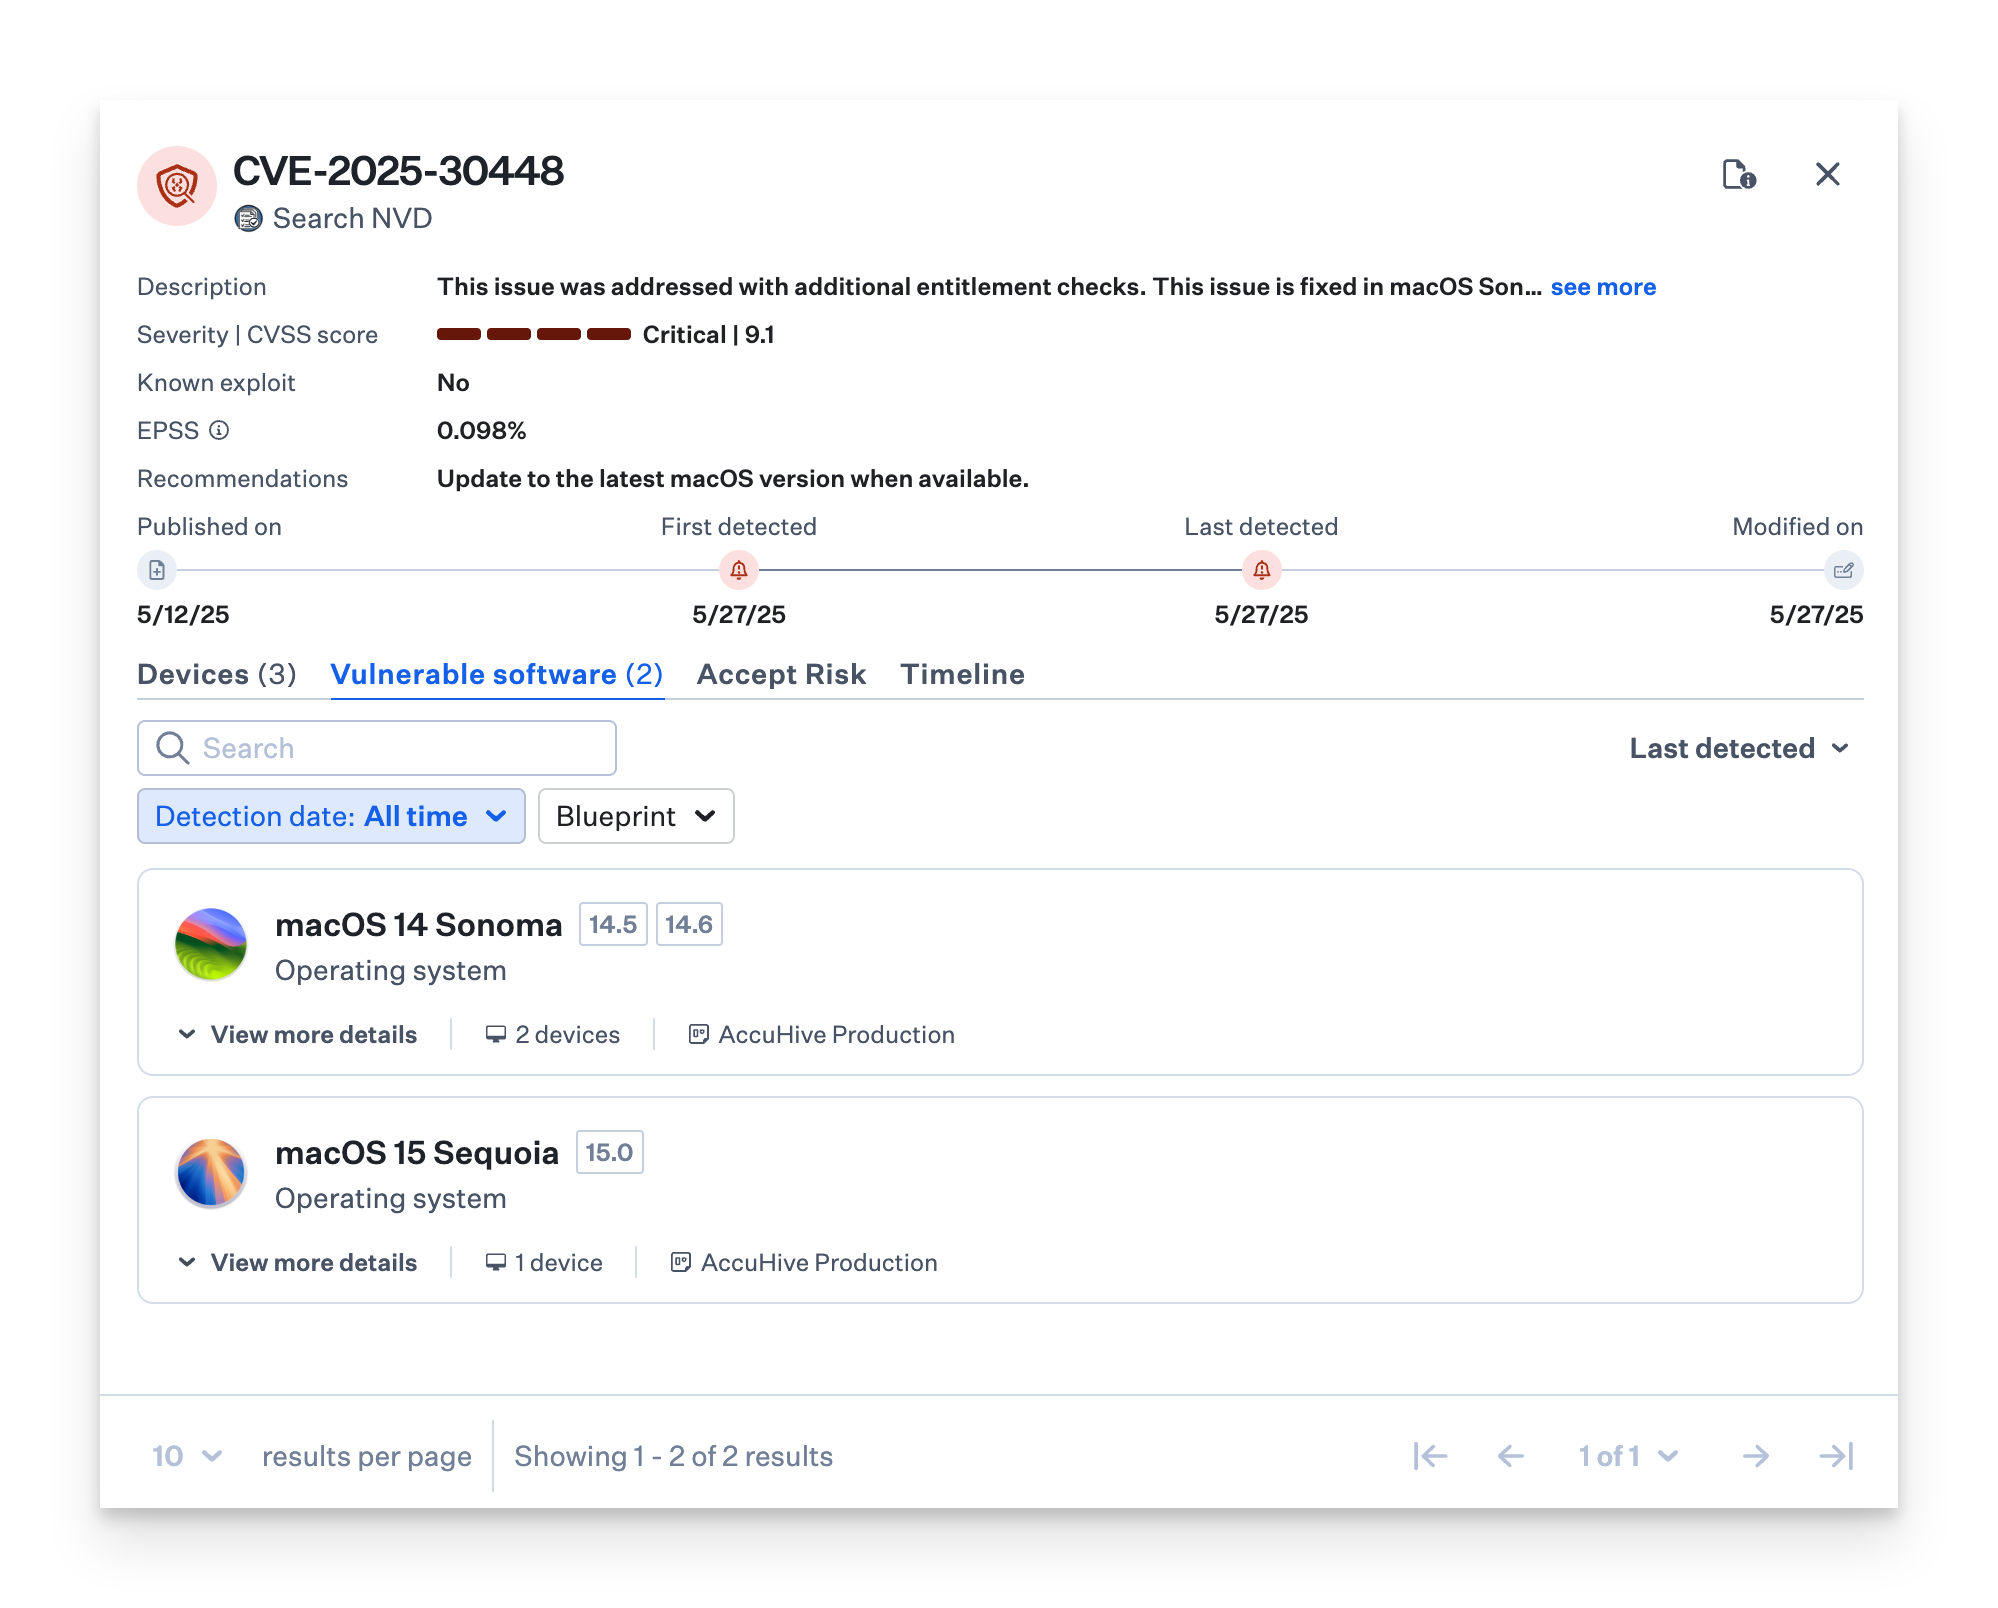
CVEを選択すると、詳細なスライドアウトが表示され、以下を詳細に確認できます。
脆弱性の説明
影響を受けるアプリケーション
重大度レベル
既知のエクスプロイト(実際に悪用されたかどうか)
EPSS(30日間に悪用される確率)
詳細については、公式CVEレポートへのリンクを参照してください
この情報は、脅威の範囲とデバイスへの潜在的な影響を理解するのに役立ちます。
脆弱なソフトウェア
[脆弱なソフトウェア] タブでは、特定の脆弱性の影響を受けるすべてのアプリケーションと macOS のバージョンを表示できます。
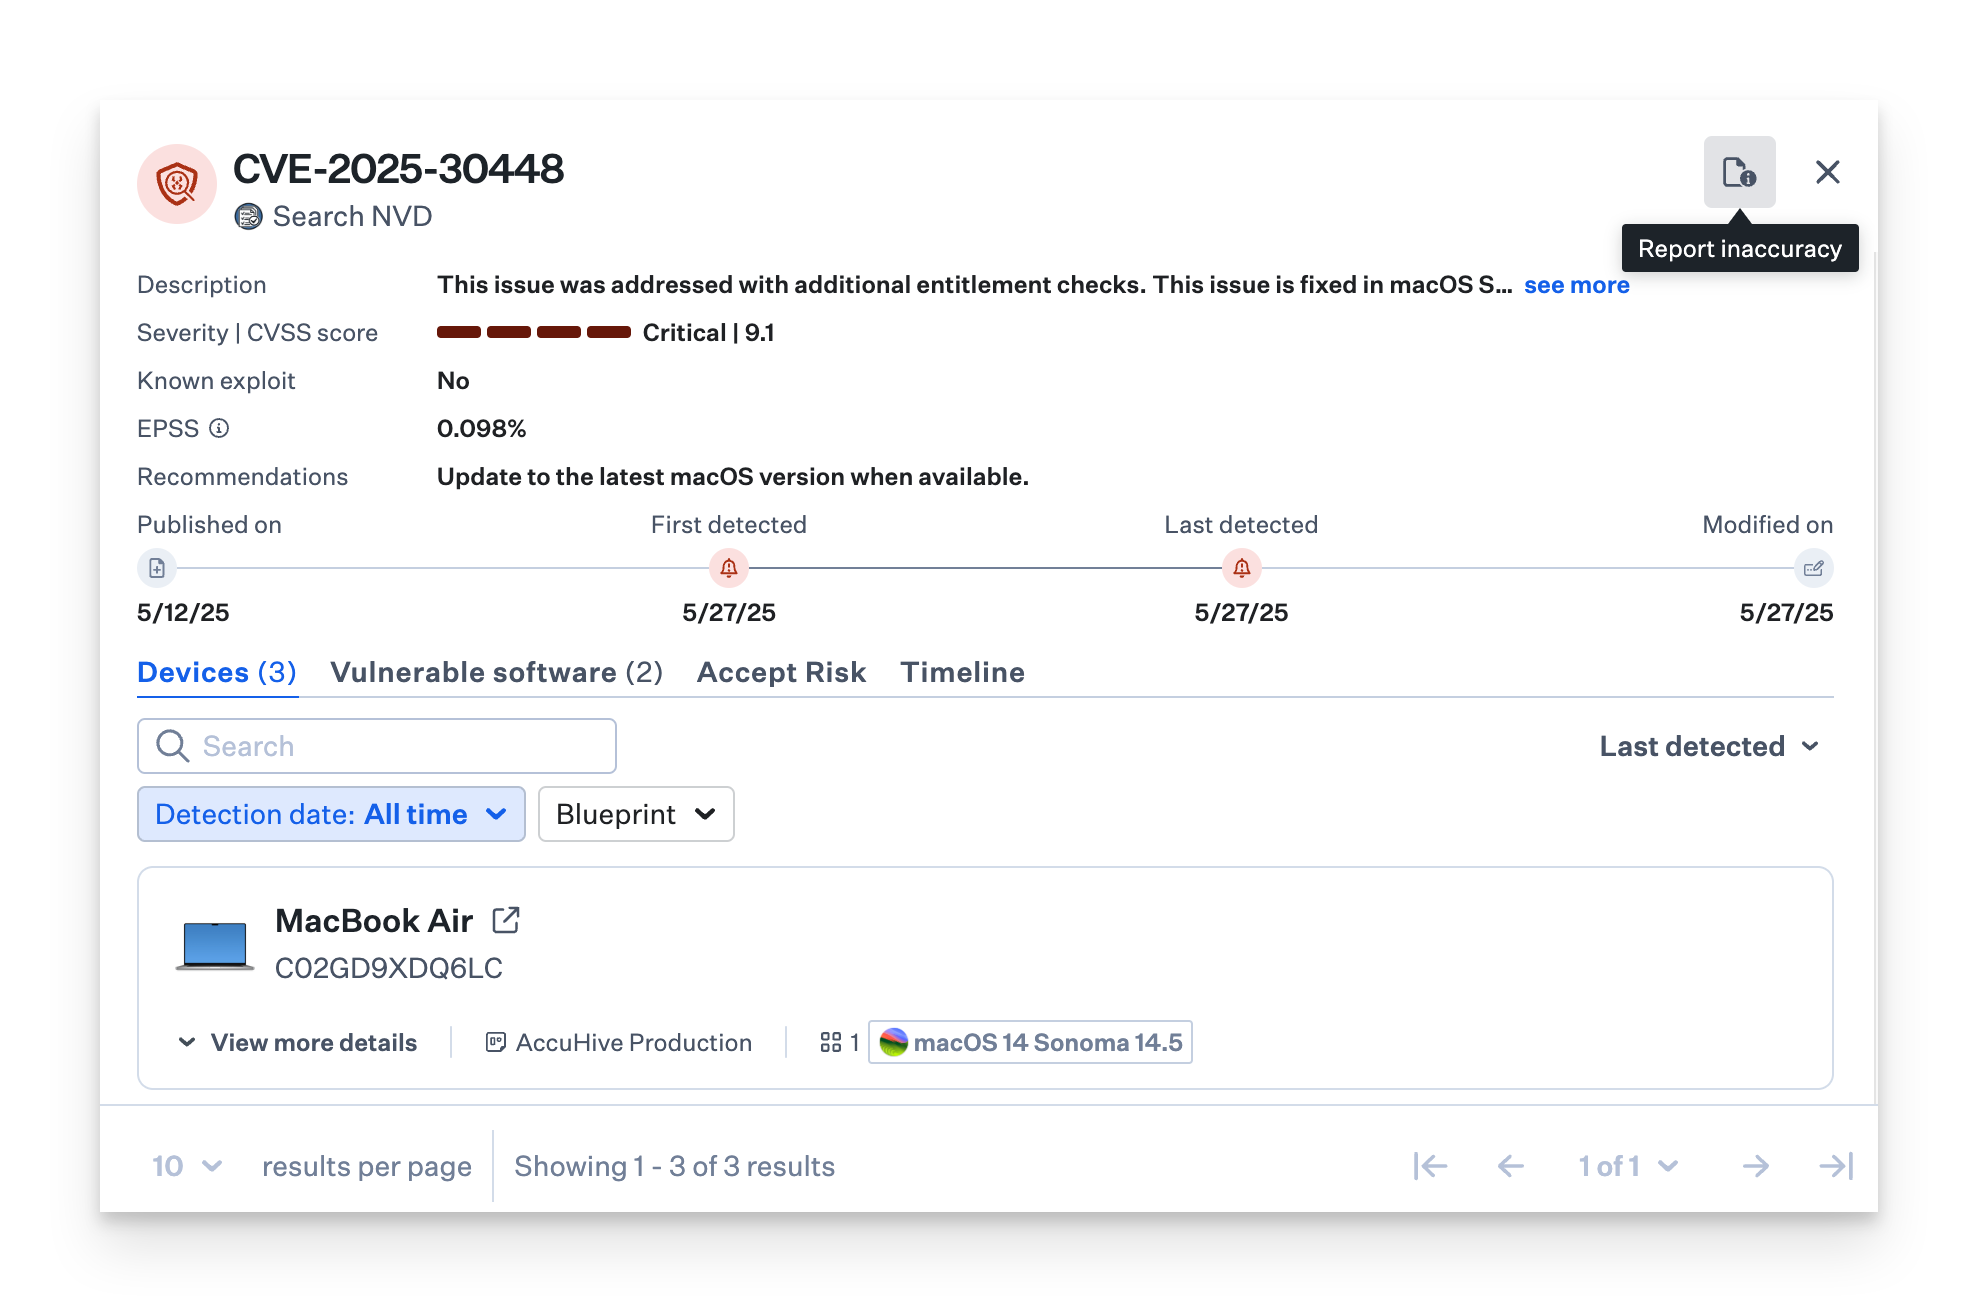
デバイスビュー
[デバイス] タブを使用して、脆弱性の影響を受けるデバイスを表示します。ブループリントでフィルタリングします。
CVSSスコア
共通脆弱性スコアリングシステム(CVSS)は、重大度の定性的な尺度を計算する方法です。 Kandji Vulnerability Management は CVSS スコアを利用して脆弱性に優先順位を付け、脆弱性の重大度を測定します。
米国国立標準技術研究所 (NIST) は、公開されているすべての CVE レコードに対して CVSS エンリッチメントを提供する National Vulnerability Database (NVD)を維持しています。
KEVスコア
サイバーセキュリティインフラストラクチャセキュリティ庁(CISA)は、実際に悪用された脆弱性の信頼できるソースを維持しています。 Kandji Vulnerability Management は、この Known Exploited Vulnerabilities (KEV) catalog を利用して脆弱性に優先順位を付けます。
脆弱なソフトウェアビュー
[ 脆弱なソフトウェア ] ビューでは、特定の CVE の影響を受けるすべてのソフトウェアを確認できます。これにより、最もリスクの高いソフトウェアに修復作業を集中させることができます。
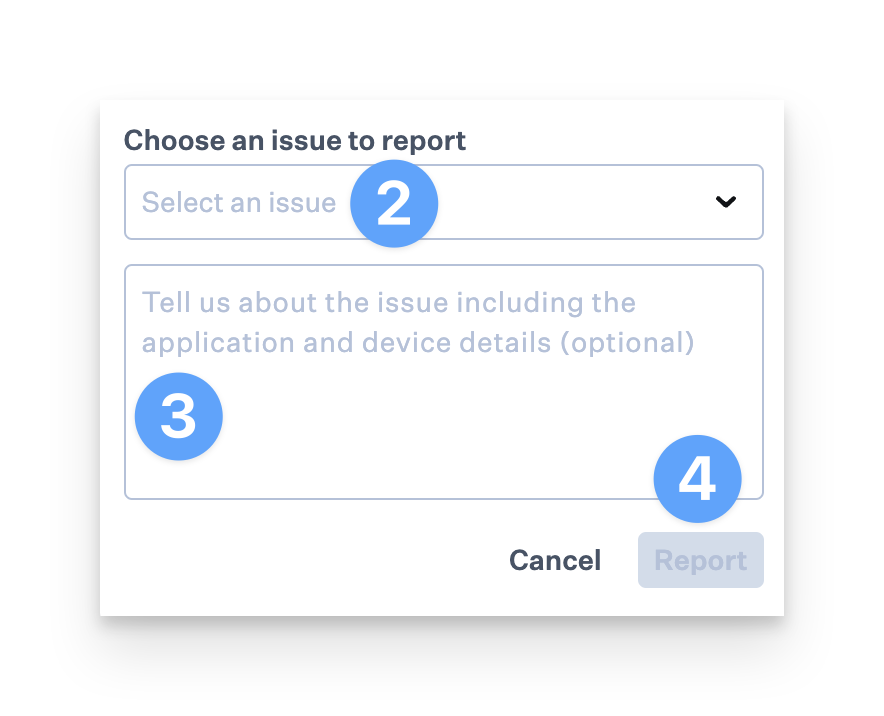
不正確さを報告する
CVE に問題がある場合は、[ 不正確さの報告 ] ボタンをクリックします。
ドロップダウンから課題を選択します。
必要に応じて、問題の説明を入力します。
[レポート] ボタンをクリックして、レポートを完了します。
アプリケーションディレクトリ
Vulnerability Management は、次のディレクトリでアプリケーション (.app ファイルのみ) をスキャンします。
/Applications/Library/Users
更新頻度
デバイス アプリ インベントリ: 15分ごと
アプリの脆弱性マッチング: 毎時
脆弱性CVEデータベース: 毎時
デバイスビュー
デバイスビューには、CVEの影響を受けるデバイスが表示されます。このビューをBlueprintでフィルタリングできるため、特定の構成またはグループ内で影響を受けるデバイスを簡単に特定できます。
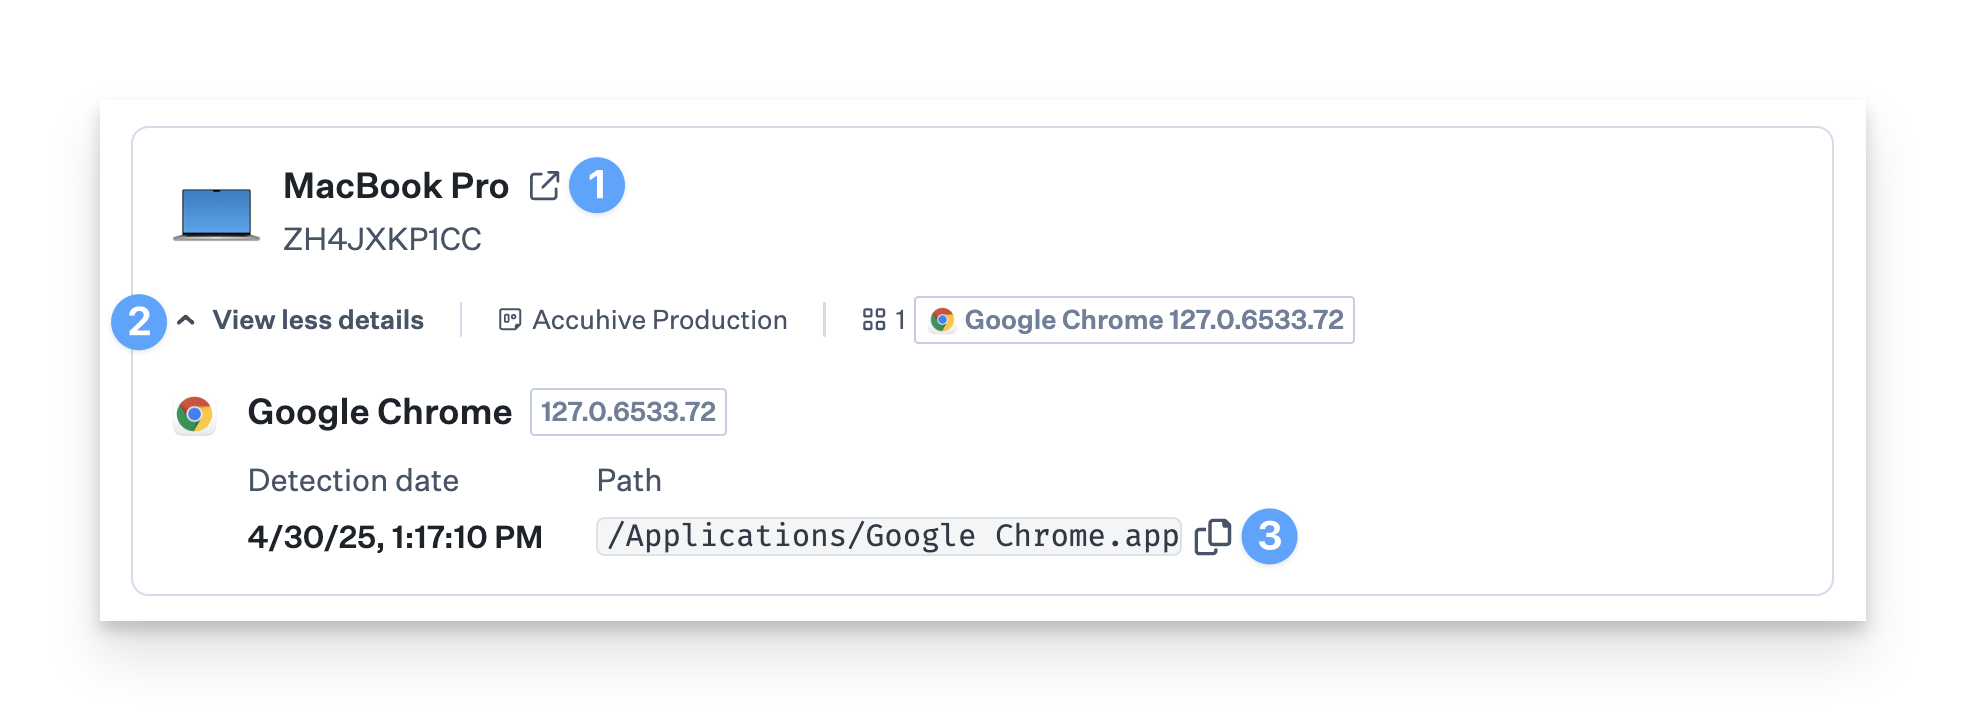
デバイスの詳細
影響を受けるデバイスごとに、アクションを実行するのに役立つ次のような詳細が表示されます。
脅威 ID:検出された脅威の一意の SHA-256 ハッシュ。
プロセス: 脅威に関連付けられている最新のプロセス。
分類: 脅威の種類 (マルウェア、フィッシングなど)。
検出日: 脅威が最初に特定された日。
デバイス: 影響を受ける Mac デバイスの数。
脅威の状態: 脅威の現在の状態 (隔離されているか、解決されているか、まだアクティブなか)。
詳細については、[デバイス レコードを開く] ボタンをクリックしてください。
矢印をクリックして [Device Details] を展開します。
アプリケーションのパスを表示およびコピーしたり、バージョン情報を表示したりできます。