脅威イベントの定義
Endpoint Detection and Response (EDR) は、デバイス上のマルウェアまたは望ましくない可能性のあるプログラム (PUP) を識別するときに脅威イベントを作成します。これは、脅威が隔離される [ポスチャの検出(Detect Posture)] または [ポスチャの保護(Protect Posture)] のいずれかで発生します。各脅威イベントには、脅威の名前、分類、関連するプロセス、検出日、現在のステータスなどの詳細が含まれます。すべての脅威イベントは、Avevertにリンクされた Blueprints内のデバイスの[脅威]ページで確認できます。さらに、これらのイベントは個々のデバイスレコードで表示できます。
脅威中心のテーブルビュー
すべての脅威イベントは、ファイル検出の場合はファイル ハッシュ別、動作検出の場合は検出ルール別に整理されます。この構造により、Mac フリート全体での脅威の影響を簡単に評価できます。グループ化された各イベントには、脅威に関する詳細な洞察を提供するサイドパネルが含まれています。
イベント情報
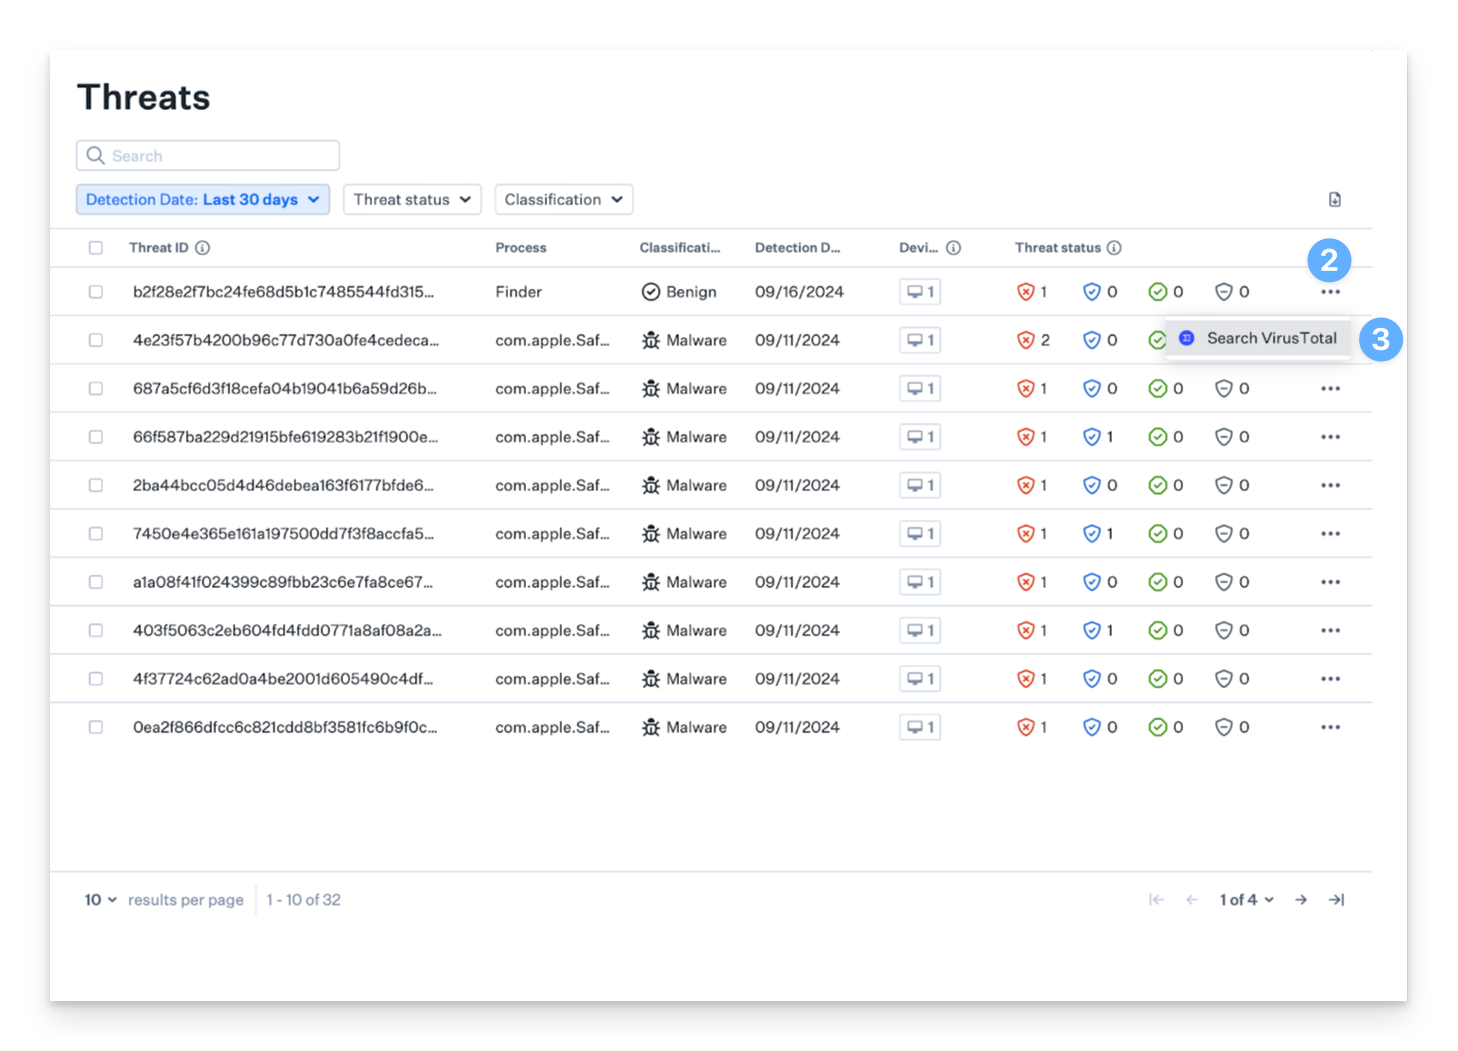
脅威中心のテーブルビューの各脅威イベントは、情報セキュリティ チームが脅威を調査する際に役立つ重要な情報を提供します。
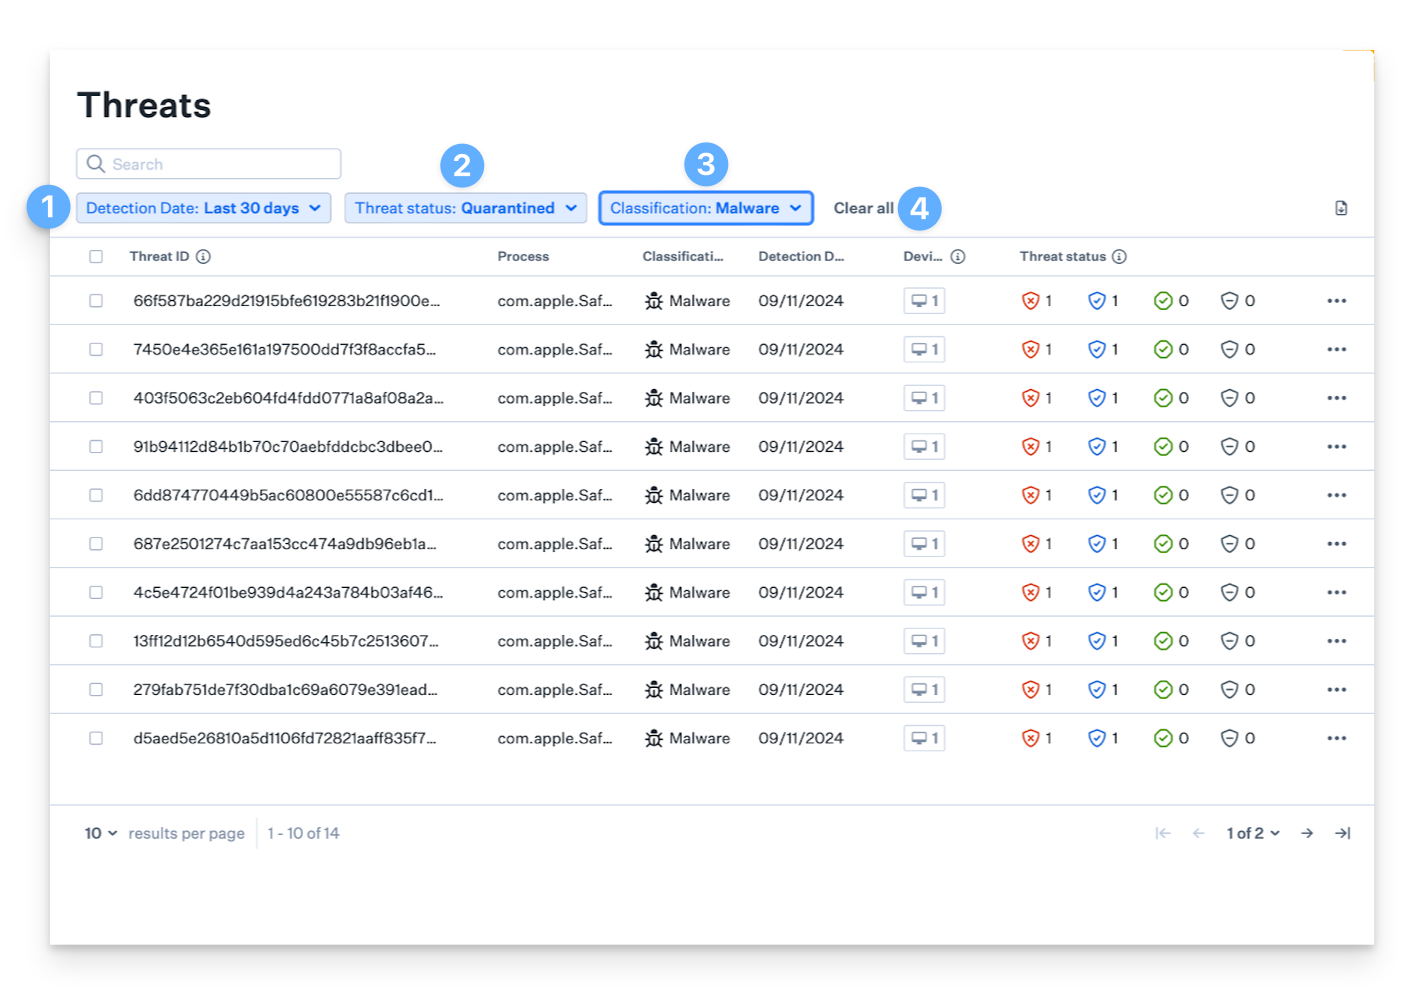
脅威 ID - 検出された脅威の SHA-256 ハッシュ値が表示されます。
プロセス - 脅威の原因となっている最近検出されたプロセスを表示します。
分類 - 脅威イベントの分類カテゴリを示します。
検出日 - EDR が脅威を特定した日付を記録します。
デバイス - 脅威イベントの影響を受けるMacデバイスの総数が一覧表示されます。
脅威の状態 - グループ化された脅威イベントのすべてのデバイスのすべての脅威状態 (検疫済みではない、検疫済み、解決済み、解放済み) の包括的なビューを提供します。
分類
Kandji では、脅威をファイル検出の 4 つのカテゴリ (マルウェア、望ましくない可能性のあるプログラム (PUP)、良性、不明) と、動作検出の 2 つのカテゴリ (悪意のある脅威と疑わしい脅威) に分類します。
ファイル検出の分類:
マルウェア - この用語は、デバイス、個人、または組織に害を及ぼすように設計された悪意のあるソフトウェアを指します。
望ましくない可能性のあるプログラム(PUP) - これらは、デバイス上で望ましくない可能性のあるアプリケーションです。PUPは、多くの場合、高いシステムリソースを使用し、パフォーマンスに影響を与え、不要な広告を表示し、個人情報を収集します。マルウェアとは異なり、PUPは害を及ぼすことを意図しておらず、通常、バンドルされたパッケージに見られることが多い他のソフトウェアと一緒に誤ってインストールされます。
良性 - この分類は、最初は悪意のあるファイルとしてフラグが付けられたが、後でさらに分析して悪意がないと判断されたファイル用です。無害な脅威イベントが発生した場合は、検出時または検疫時にアイテムが Avert Library Item ブロックリストに含まれていたことが原因である可能性があります。
不明 - このカテゴリは Kandji EDRが利用可能なデータに基づいて悪意のあるファイルまたは無害なファイルとして明確に分類できないファイル用です。無害な脅威イベントが発生した場合は、検出時または検疫時にアイテムが Avert Library Item ブロックリストに含まれていたことが原因である可能性があります。
行動検出の分類
悪意のある分類とは、害を及ぼすことを意図した行動活動を指します。
疑わしい分類とは、すぐには害を示さないが、さらなる調査のために注意が必要な行動活動を指します。
ステータス
すべての脅威イベントには、ステータスが関連付けられます。脅威イベントには、次のようなさまざまなステータスがあります。
ファイル検出ステータス:
隔離済み - Protect ポスチャで自動的に隔離された検出された脅威。
隔離されていない - 検出ポスチャで隔離されなかった検出された脅威。
リリース済み - 最初は検疫されたが、後で解放され、元の場所に復元された脅威。
解決済み - 最後に検出されたファイルパスに存在しなくなり、エージェントによって隔離されなかった脅威。
振る舞い検知ステータス:
検知済み - 悪意のある動作アクティビティが特定されましたが、ブロックされていません (検出ポスチャ)。
ブロック - 悪意のある行動アクティビティが特定され、ブロックされました (保護ポスチャ)。
情報提供用- 疑わしい行動アクティビティが検出され、可視性のフラグが付けられました。
マルウェアとPUPの隔離は、 Avert Library Itemで設定されたポスチャモードによって決定されます。環境内のポスチャ モードの設定方法の詳細については、「 : 回避 Library Itemの設定 」を参照してください。
ファイル検知の表示
左側のナビゲーションバーで、[脅威]に移動します。
[ファイル検知] が選択されていることを確認します。デフォルトでは、[脅威] ページが開き、[ファイル検知] ビューが表示されます。

振る舞い検知の表示
左側のナビゲーションバーで、[脅威]に移動します。
右上隅の [振る舞い検知] をクリックして、振る舞い検知イベントを表示します。

脅威イベントのフィルタリング
ファイル検出と動作検出の両方の脅威イベントをそのステータスに基づいてフィルタリングして、視覚化と修復を容易にすることができます。
脅威イベントを表示する 検知日の範囲 を選択します。
リストに表示する 脅威の状況を選択します。1 つまたは複数を選択できます。
[分類情報] を選択します。
完了したら、[ すべてクリア ] ボタンをクリックして、過去 30 日間のすべてのステータスを表示する既定のビューに戻ります。
サイドパネル
脅威中心のテーブル ビューには、グループ化されたイベントごとにサイド パネルがあり、脅威イベントの行をクリックして開くと、その特定の脅威に関する詳細情報にアクセスできます。
ファイル検出の場合、サイドパネルには次のものが含まれます。
脅威に関連付けられている最新のファイル名
すべてのデバイスでグループ化された脅威イベントについて、すべての脅威ステータス (隔離されていない、隔離済み、解決済み、リリース済み) のグローバル ビュー
すべてのデバイスで最初と最後の検出日
脅威に関連して検出されたすべての一意のファイルパスに関する洞察
動作検出の場合、サイドパネルには次のものが含まれます。
グループ化されたイベントに関連付けられた最新のプロセス名
すべてのデバイスのすべての脅威ステータス (検出済み、ブロック済み、ブロック済み (親プロセスの強制終了) ) のグローバル ビュー。
悪意のあるアクティビティまたは疑わしいアクティビティの説明
行動活動に関連付けられたマルウェアファミリー
追加のコンテキストを提供する情報タグ
すべてのデバイスの最初と最後の検出日
デバイスカード
サイドパネルのデバイスカードは、悪意のあるファイルが見つかったデバイスを表します。
ファイル検出の場合、これらのカードには次のような情報が表示されます。
デバイス名
シリアル番号
Blueprint と Library Item
マルウェアとPUPポスチャモード
アクション可能なイベント
脅威イベントの詳細:
脅威の状態 - デバイス上の脅威の現在の状態。
パス - 脅威が検出されたファイルパス。
ユーザ - 脅威が検出されたときにプロセスに関連付けられたユーザ。
検出日 - EDRが脅威を特定した日付。
検疫日 - EDR が脅威を検疫した日付。
解決日 - Web アプリで脅威が解決済みとしてマークされた日付。
リリース日 - 脅威がデバイス上の検疫から解放された日付。
Application Bundle Path - アプリケーションバンドルへのパス。
振る舞い検知の場合、これらのカードには次のような情報が表示されます。
デバイス名
シリアル番号
BlueprintとLibrary Item
悪意のある振る舞い検知ポスチャ モード情報
脅威イベントの詳細:
脅威の状態 - デバイス上の脅威の現在の状態。
検出日 - EDR が脅威を特定した日付。
ルールのバージョン - 現在のルールのバージョン
親プロセスとターゲット・プロセス情報:
親プロセス名とターゲット・プロセス名
親プロセスとターゲット・プロセス ID
プロセス所有者
親プロセスとターゲットプロセスのイメージパス
親プロセスとターゲットプロセスのコマンドライン引数
親プロセスとターゲットプロセスのSHA265ハッシュ
サイドパネルでのデバイスの脅威イベントの表示
ファイル検知の場合:
左側のナビゲーションバーで、[脅威]に移動します。
任意の脅威イベントをクリックして、サイドパネルを開きます。
[ デバイス ] タブで、悪意のあるハッシュが検出されたすべてのデバイスのデバイス カードを表示します。任意のデバイスカードをクリックして展開し、関連する脅威イベントを表示します。
振る舞い検知の場合:
左側のナビゲーションバーで、[脅威]に移動します。
右上隅の [Behavioral detections ] をクリックして、振る舞い検知イベントを表示します。
任意の脅威イベントをクリックして、サイドパネルを開きます。
脅威のステータスの再確認
マルウェアまたはPUPポスチャモードが検出に設定されている場合は、サイドパネルで脅威のステータスを手動で確認して、ファイルパスにまだ存在するかどうかを確認できます。脅威が存在しなくなった場合、そのステータスは「隔離されていません」から「解決済み」に更新されます。脅威がまだ存在する場合、そのステータスは変更されません。
左側のナビゲーションバーで、[ 脅威]に移動します。
任意の脅威イベントをクリックして、サイドパネルを開きます。
目的の デバイスカード をクリックして展開し、デバイスの脅威イベントを表示します。
[ステータスを再確認] をクリックします。
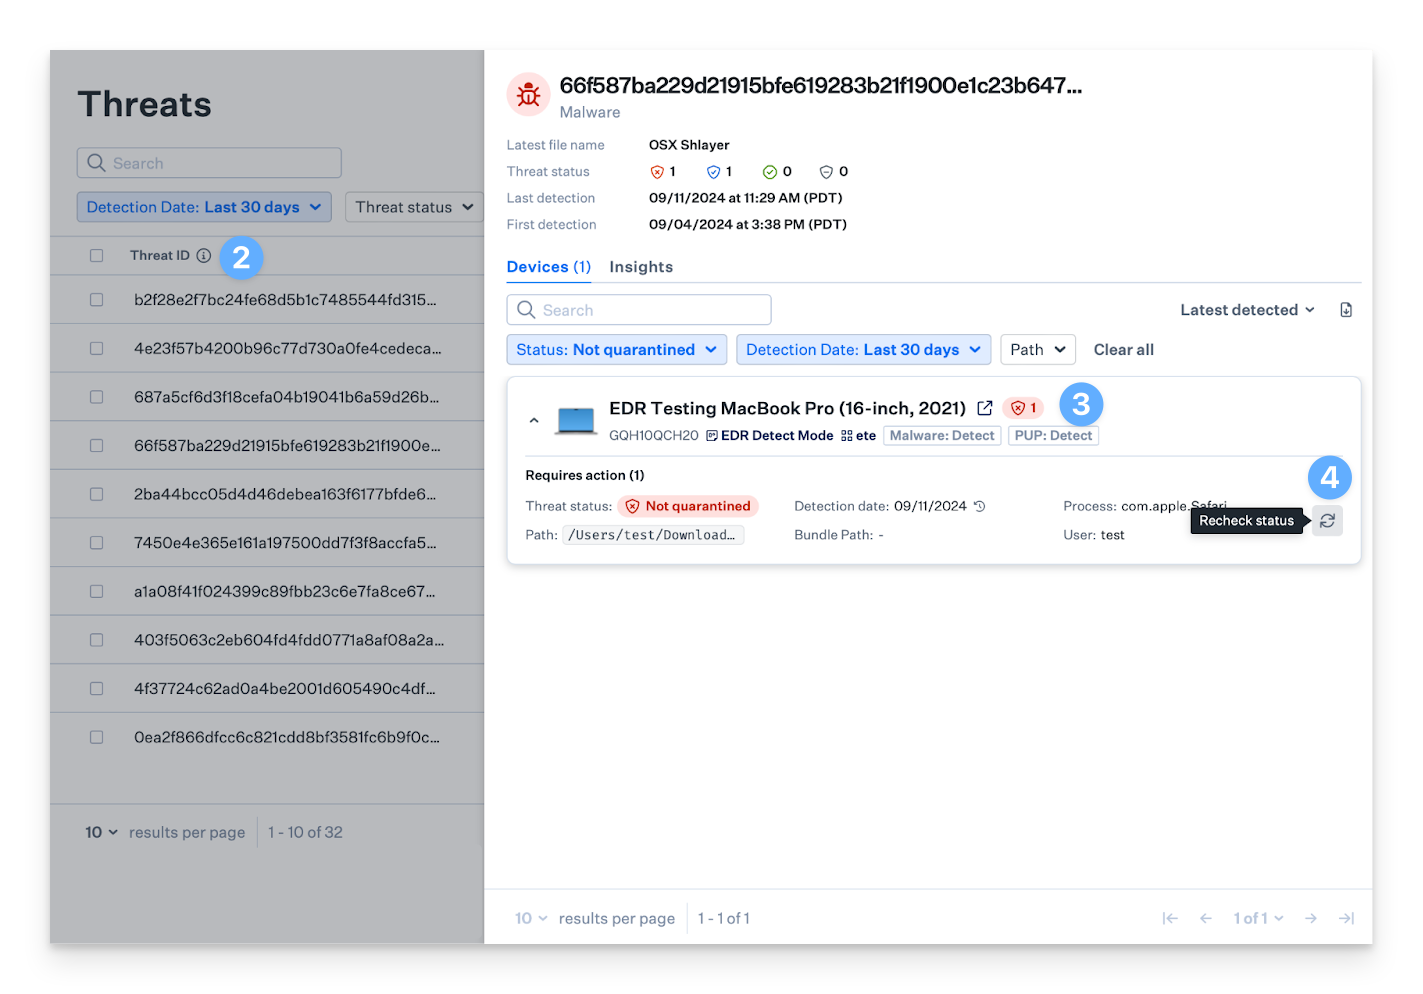
脅威が最初に検出され、デバイスから削除されると、Avert Library ItemのマルウェアまたはPUPポスチャモードが保護モードに設定されると、そのステータスは[隔離されていません]から[解決済み]に変わります。この更新は、これらの設定を持つ新しいBlueprintがデバイスに適用された場合にも発生します。
脅威イベントのリリース
情報セキュリティチームは、組織で使用されたセキュリティツールやアプリケーションなど、誤って検疫された特定のファイルやアプリケーションの脅威イベントをリリースする必要がある場合があります。脅威イベントのリリースには、関連付けられた Avert Library Itemの許可リストにアイテムを追加する必要があります。
脅威イベントのリリースアクションは、Avert Library Itemに割り当てられたBlueprintsにのみ適用されます。脅威を解放すると、脅威が検出されたすべての Mac コンピュータから脅威が解放されます。
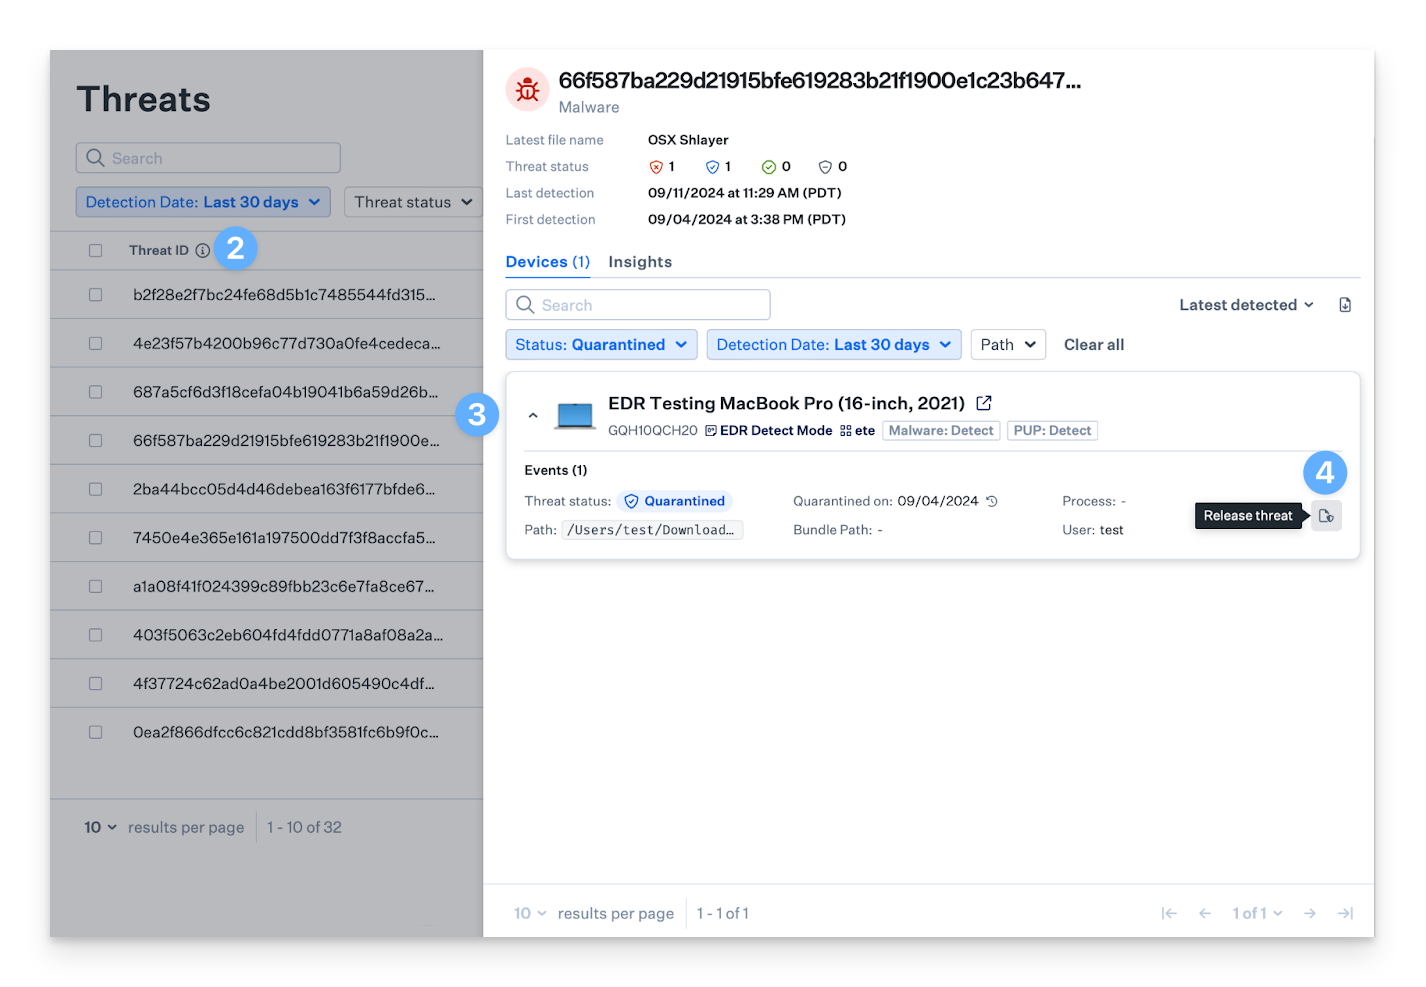
左側のナビゲーションバーで、[脅威]に移動します。
任意の脅威イベントをクリックして、サイドパネルを開きます。
目的の デバイスカード をクリックして展開し、デバイスの脅威イベントを表示します。
[ 脅威のリリース] をクリックします。
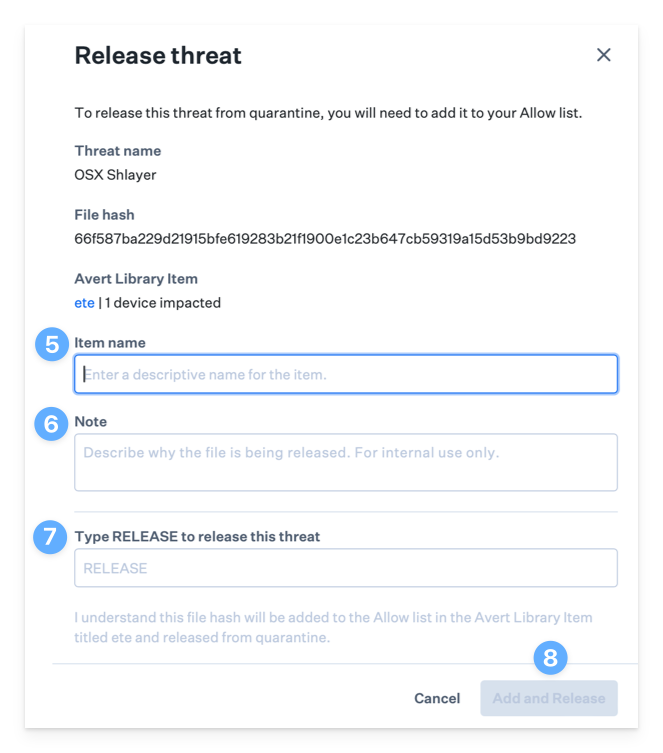
アイテム名を入力します。
必要に応じて、脅威イベントがリリースされる理由を示す内部メモを入力します。
「RELEASE」と入力して脅威を解放します。
「追加してリリース」をクリックして、脅威を許可リストに追加し、脅威をリリースします。
VirusTotal 検索の実行
VirusTotalは、ファイルやURLに関する詳細な分析と洞察を提供する強力なツールです。このウェブアプリには、VirusTotal内のハッシュを検索する便利な機能が含まれており、アプリを離れることなく、脅威イベントエントリから直接追加のコンテキスト情報にアクセスできます。
左側のナビゲーションバーで、[脅威]に移動します。
目的の脅威イベントの右端にある 省略記号 をクリックします。
[VirusTotalを検索] をクリックして、VirusTotal でハッシュを検索します。
Kandji EDRは、VirusTotalがそれらを検出していない、または悪意がないと見なしている場合でも、特定のハッシュをマルウェアまたはPUPとして分類する場合があります。これは、 Kandji EDRが複数の脅威ソースを利用しているためです。
脅威イベントを CSV 形式でエクスポートする
Kandji API を使用するだけでなく、情報セキュリティ チームと IT チームは、管理コンソールから直接脅威イベントのリストをエクスポートできます。脅威中心ビューのエクスポートアイコンは、現在のフィルター設定を適用し、各脅威イベントに関する詳細情報を別々の列に含む CSV ファイルを生成します。この機能は、メインの脅威モジュール ビューと [デバイス レコード] の [脅威] タブの両方で使用できます。
左側のナビゲーションバーで、[脅威]に移動します。
[ファイル検知] または [振る舞い検知] を選択します。
脅威イベントリストビューの右端にある [エクスポート ] アイコンをクリックします。CSV エクスポート ファイルは自動的にダウンロードされます。