脆弱性の詳細については、 脆弱性管理の概要 の記事をご覧ください。
CVEリスクはどのように決定され、受け入れられますか?
脆弱性管理でCVEをレビューすると、重大度、悪用可能性、ビジネスニーズとの関連性などの要素に基づいて、各CVEを評価できます。場合によっては、CVE をすぐに修復しないことを決定する場合があります。たとえば、最新のパッチがまだ利用できない、問題の優先度が低い、影響を受けるアプリケーションがワークフローに不可欠であり、現時点ではリスクが許容できると判断されたなどです。
Kandjiは、CVEリスクを受け入れるための2つのオプションを提供しています。
リスクを無期限に受け入れる: これにより、選択した CVE のリスクが永続的に認識されます。その CVE の通知とログイベントは抑制されます。
特定の日付までリスクを受け入れる: これにより、選択した日付までリスクが一時的に受け入れられます。その日付を過ぎると、CVE はアクティブ ステータスに戻り、通知とログ イベントが再開されます。
また、いつでも決定を元に戻すことができます。リスクを「受け入れない」と、CVEは再びアクティブとして扱われ、通知とログイベントは中断したところから開始されます。
CVEリスクの受け入れ
Kandji Web アプリの [脆弱性] セクションに移動します。
管理するCVEを選択します。
[リスクの受け入れ] タブを選択します。
リスクを無期限に受け入れるか、特定の日付まで受け入れるかを選択します。
必要に応じて、[ チケット発行リンク ]フィールドと [コメント] フィールドに入力します。
[ リスクを受け入れる] をクリックします。
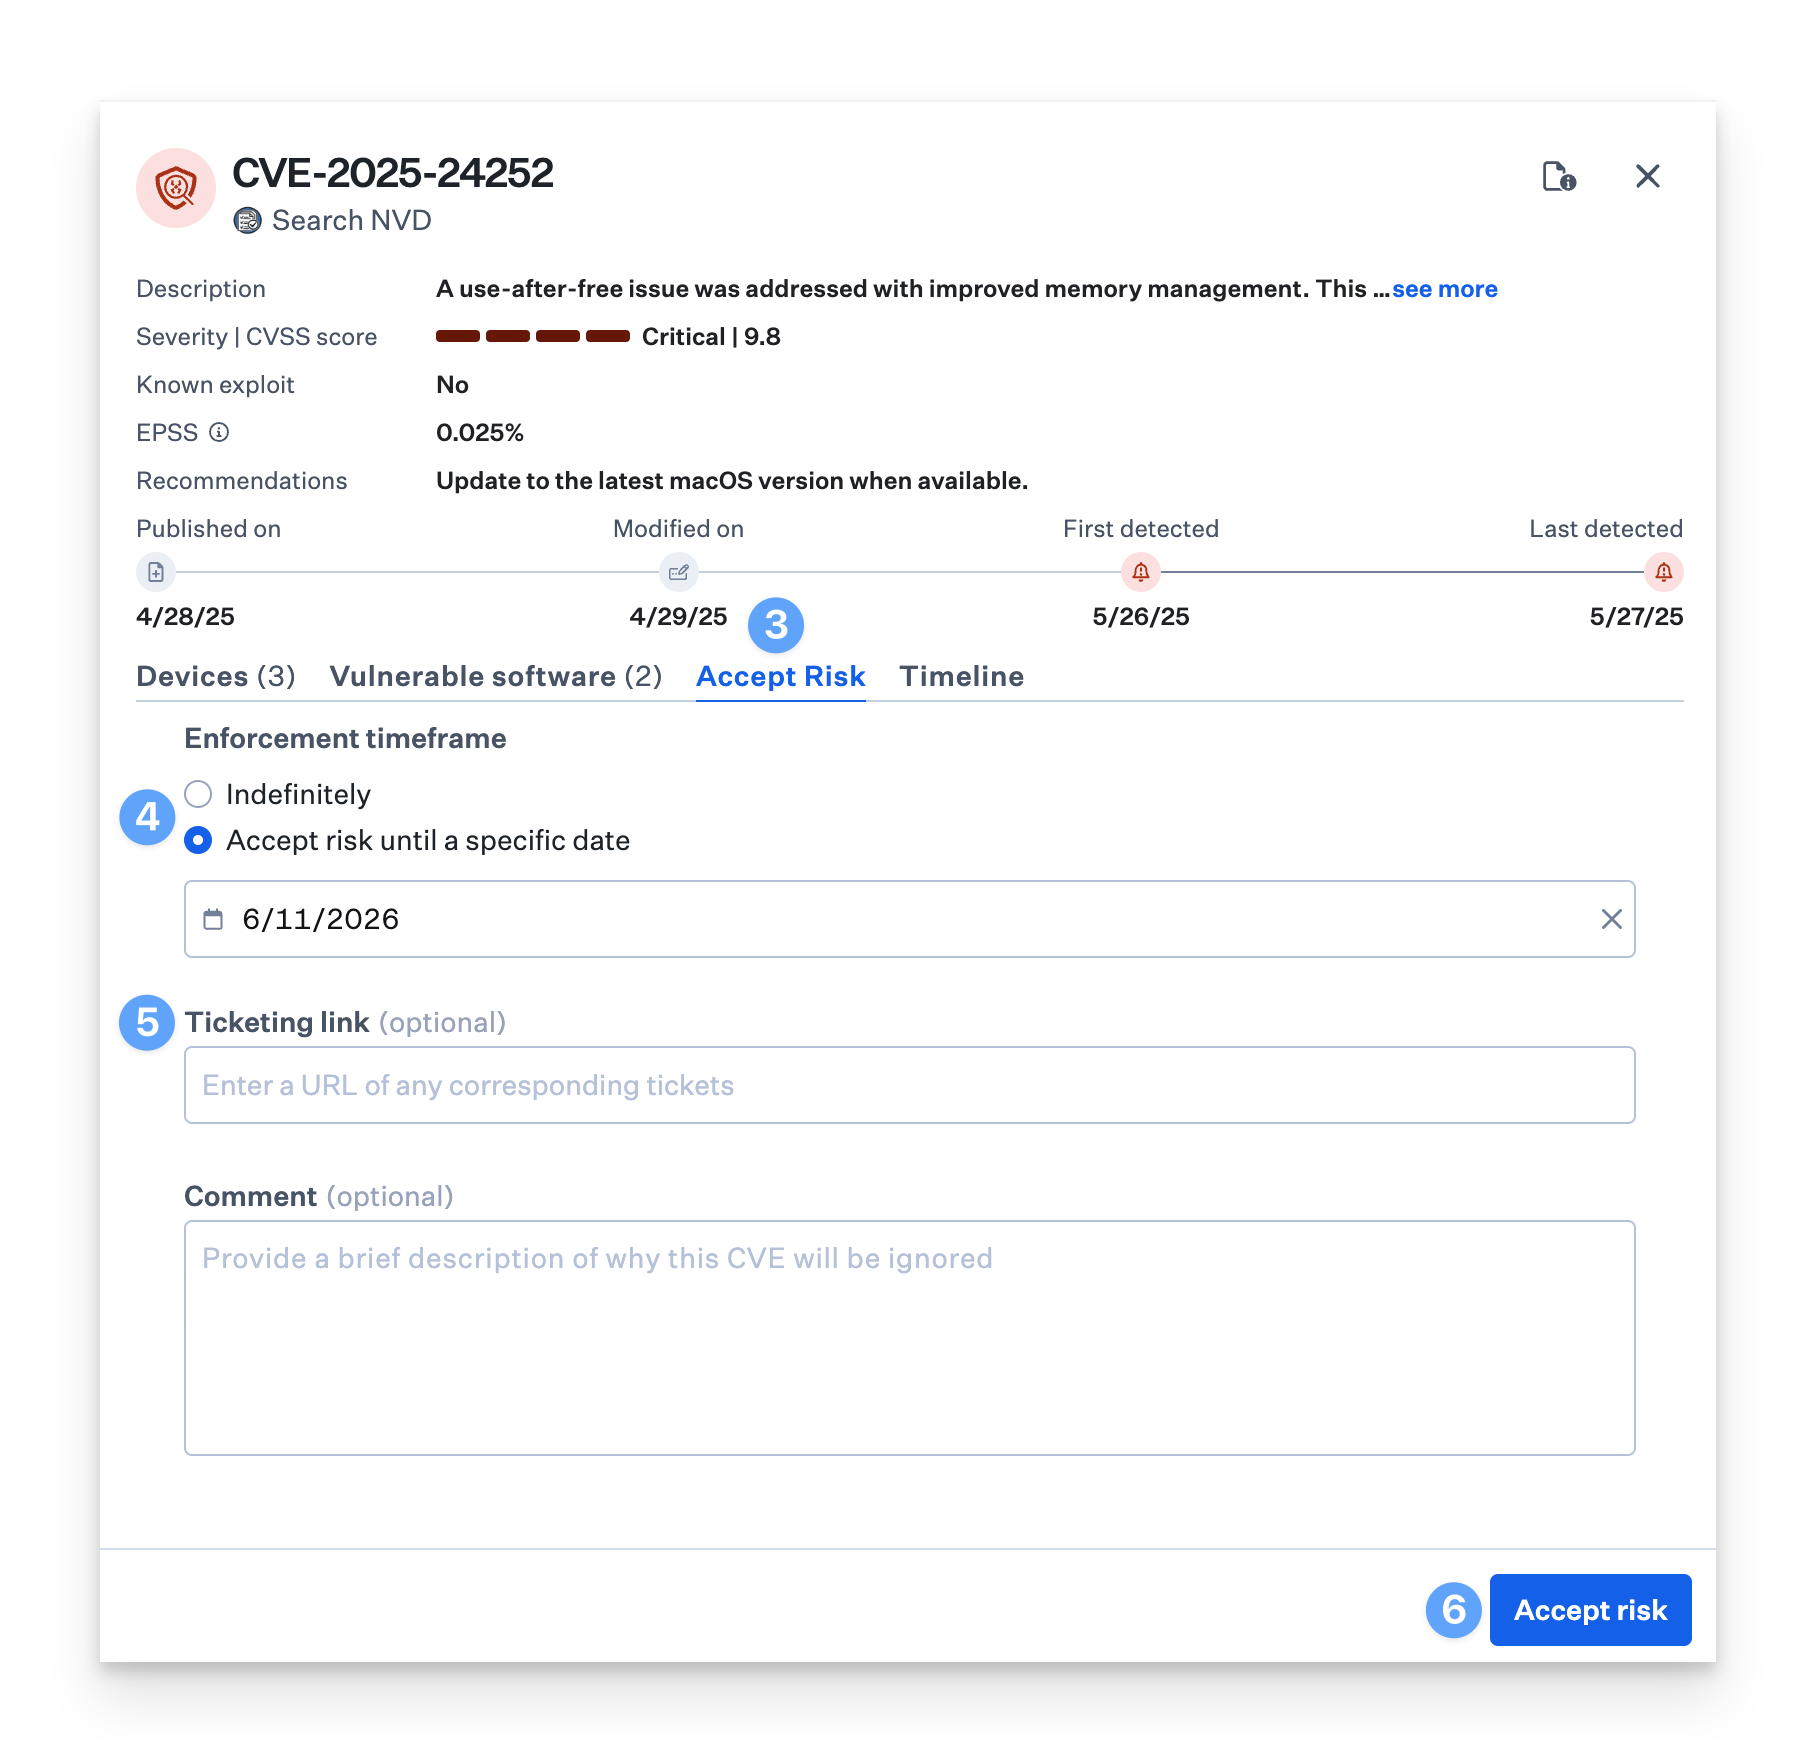
受け入れると、その CVE の Slack 通知と通常のログイベントは抑制されます。ログイベントが作成され、受け入れが無期限であるか、有効期限があるかなど、アクションが記録されます。
CVEリスクの受け入れ解除
Kandji Web アプリの [脆弱性] セクションに移動します。
管理するCVEを選択します。
[リスクを受け入れる] タブを選択します。
[リスクを承認しない] をクリックします。
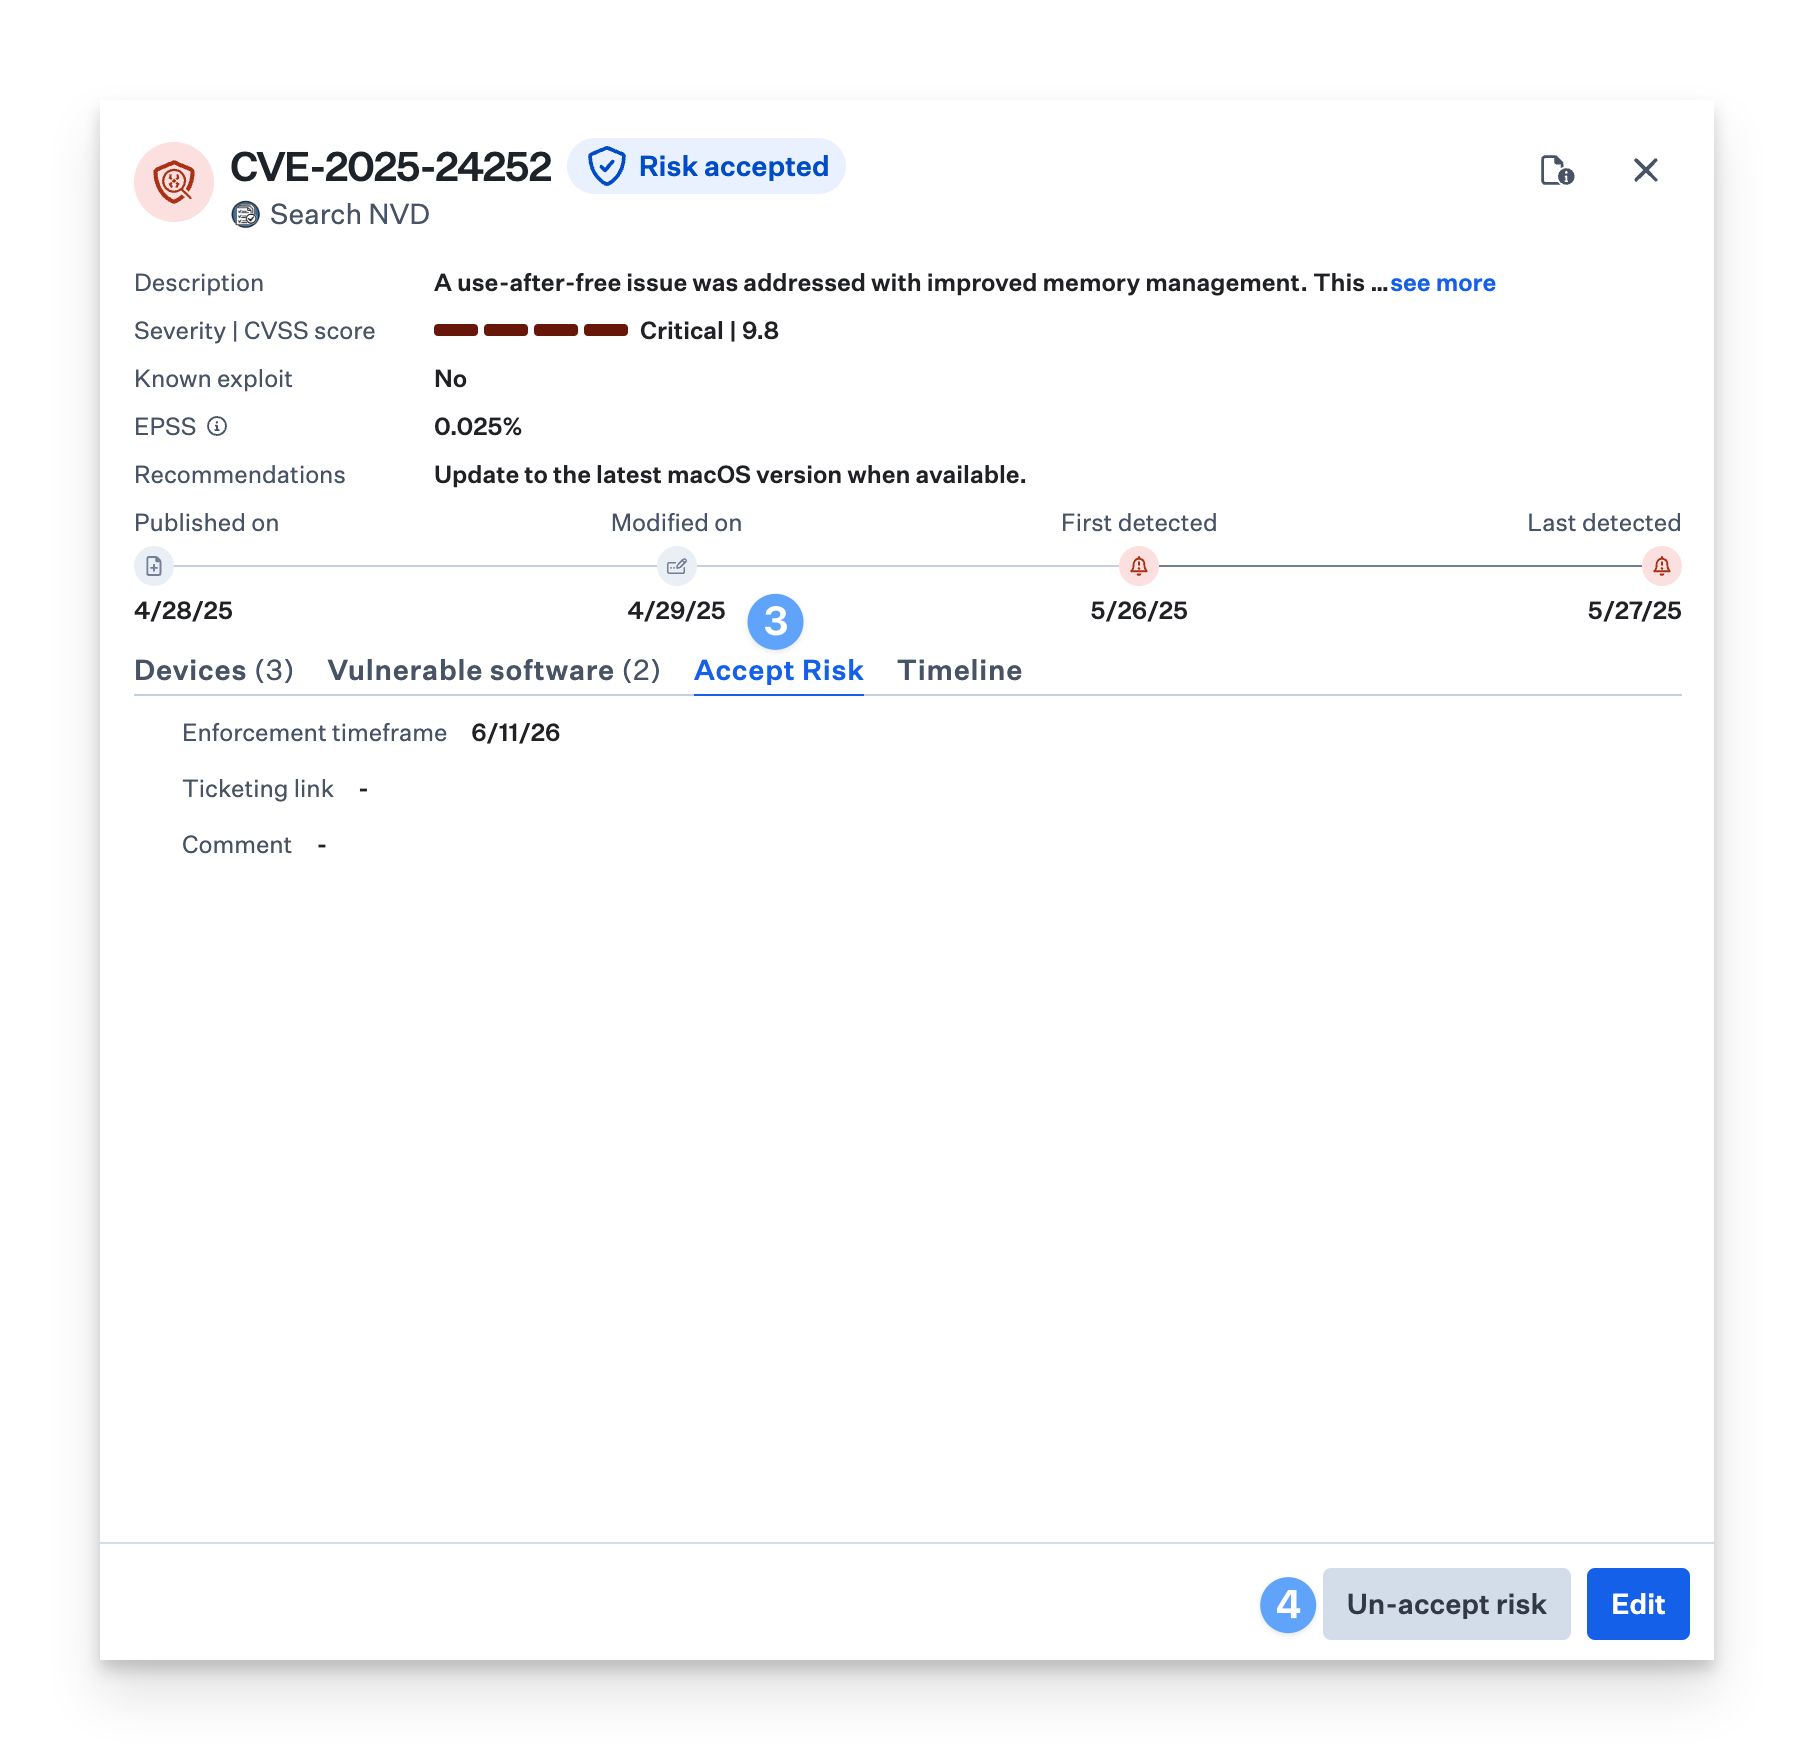
必要に応じて、[ チケット発行リンク ]フィールドと [コメント] フィールドに入力します。
[確認] をクリックします。
CVE ステータスフィルター
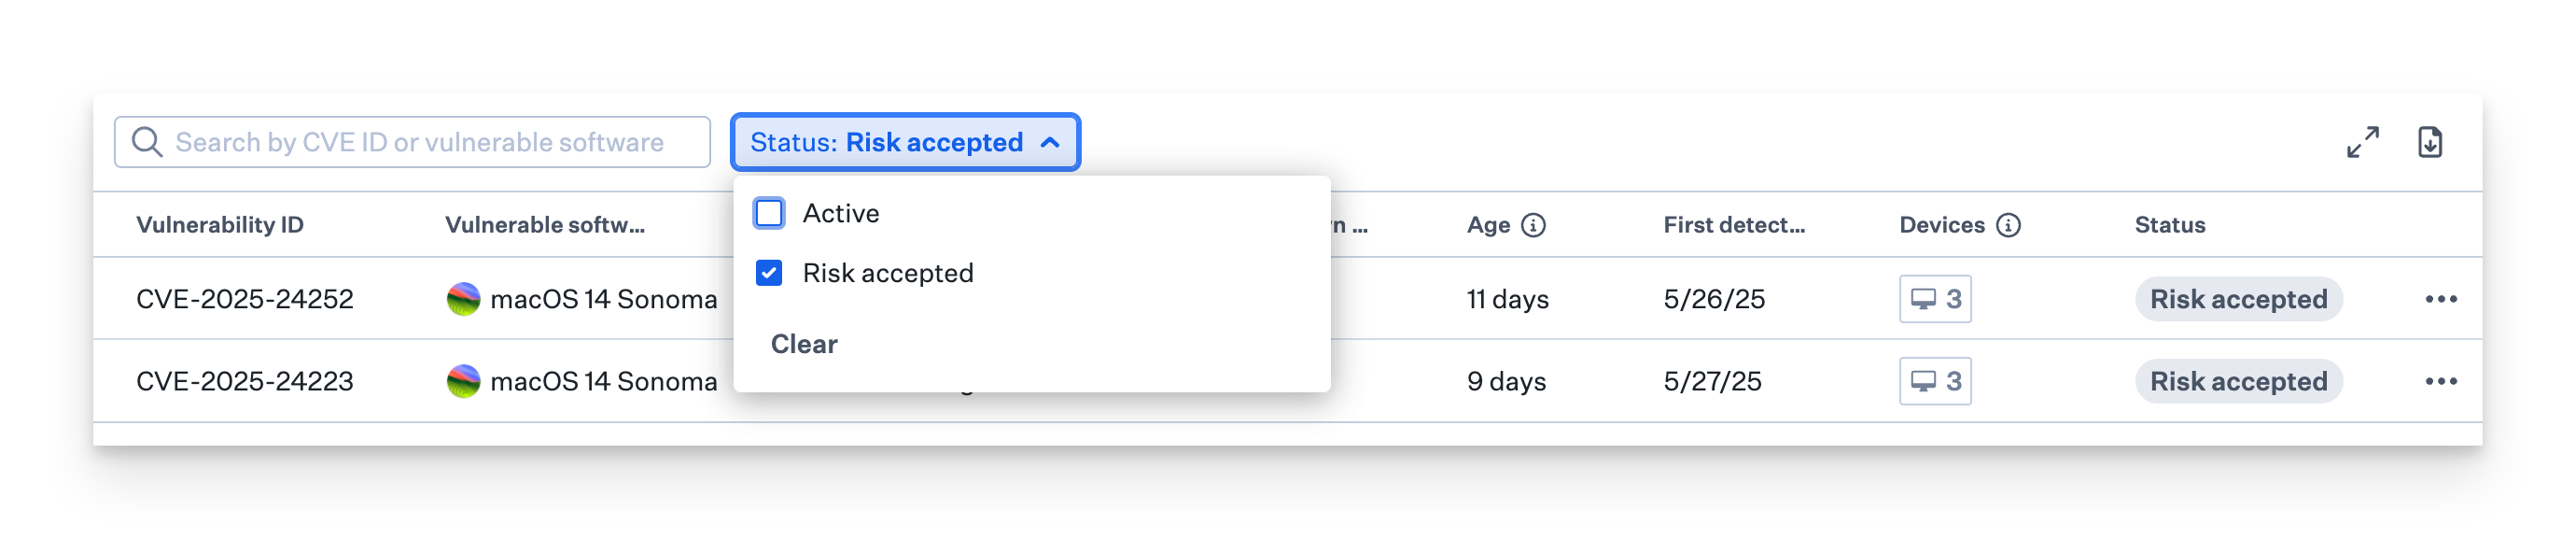
リスクを受け入れた CVE を確認する場合は、脆弱性管理インターフェイスの [ステータス] フィルターを使用して、[ リスク許容] を選択します。許容されたリスクを持つすべての CVE のリストと、許容期間の詳細が表示されます。
CVEのタイムライン
後でリスクの受け入れを取り消すことを決定した場合、CVE はアクティブとして扱われます。CVE 詳細ビュー内のタイムライン タブには、以前の [リスク許容 ] ステータスと現在のステータスの両方が表示されます。
